Введение
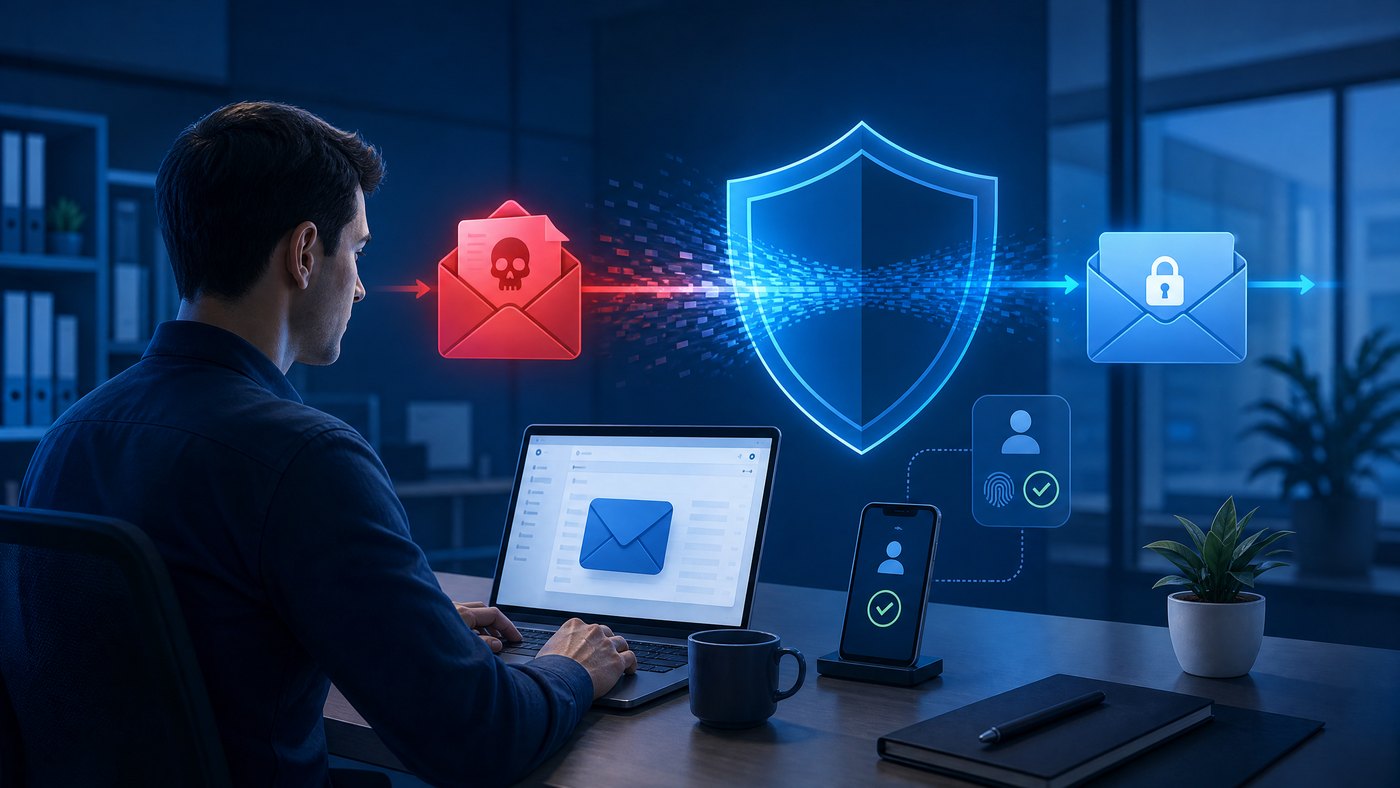
Защита от фишинга для бизнеса должна стать приоритетом уже сейчас: фишинговые письма остаются главным входом для компрометации аккаунтов и утечки данных. В этой статье — практическая инструкция для собственников и администраторов малого и среднего бизнеса, как настроить безопасность корпоративной почты, внедрить MFA для сотрудников и организовать понятное обучение без покупки сложных коммерческих ИБ-систем.
Защита от фишинга для бизнеса — краткий план
Коротко: 1) закройте технические базовые окна — SPF, DKIM, DMARC и антифишинг в почтовом провайдере; 2) включите многофакторную аутентификацию (MFA) с практичными опциями для сотрудников; 3) организуйте регулярное обучение и симуляции; 4) настройте простую процедуру реагирования и мониторинга.
Кому полезно это руководство
- Собственникам малого и среднего бизнеса, принимающим решения по ИТ и безопасности.
- ИТ-администраторам и менеджерам, ведущим учет сотрудников и почтовых доменов.
- HR и руководителям отделов, которым нужно организовать тренинги и регламенты.
Почему фишинговые письма работают
Фишинговые письма эксплуатируют человеческое доверие и технические слабости: подделку отправителя (спуфинг), отсутствие проверки домена, недостаточно строгие правила аутентификации и привычку сотрудников быстро реагировать на срочные запросы (переводы, подтверждения логинов, вложения). Технические меры снижают число доставляемых фишинговых писем, а обучение уменьшает вероятность клика и передачи данных после доставки.
Что понадобится перед началом
- Доступ к DNS управления доменом (правка записей TXT, CNAME).
- Админский доступ к почтовому провайдеру (Office 365/Microsoft 365, Google Workspace, или хостинг-почта).
- Список учетных записей сотрудников и контактных адресов.
- Бюджет на минимальные лицензии MFA (если требуются коммерческие опции) и на обучающий контент.
Пошаговая инструкция
-
Аудит текущего состояния
Проверьте, какие записи настроены для домена: SPF, DKIM, DMARC. Узнайте текущий вендор почты (Microsoft, Google, локальный почтовый сервер) и какие встроенные антифишинг функции доступны. Зафиксируйте базовые параметры: сколько пользователей, какие внешние сервисы отправляют почту от имени домена.
-
Настройка SPF
SPF указывает, какие почтовые сервера разрешены отправлять почту от имени домена. Составьте минимальную запись, включив сервисы отправки. Пример записи в DNS (TXT):
v=spf1 include:mail.provider.example ~allНачните с мягкого механизма (~all), чтобы не потерять легитимную почту, затем переводите на строгий (-all) после валидации.
-
Включение DKIM
DKIM подписывает сообщения ключом и доказывает, что письмо не изменялось в пути. Включите DKIM в почтовом сервисе: сервис выдаст публичный ключ для DNS (TXT или CNAME). После установки проверьте подпись на тестовом письме.
-
Политика DMARC
DMARC связывает SPF и DKIM и позволяет получать отчёты. Начните с политики
p=noneи включите отчёты (rua, ruf) на почту администратора, чтобы собирать данные. Когда ложных срабатываний не будет, постепенно переводите вp=quarantineилиp=reject.Пример записи:
v=DMARC1; p=none; rua=mailto:dmarc-reports@yourdomain.example; pct=100 -
Включение антифишинг и фильтров в почтовом сервисе
У большинства популярных провайдеров есть встроенные правила и антифишинг-модули (например, Anti-Phishing Protection в Microsoft 365 или безопасный просмотр в Google Workspace). Включите блокировку вредоносных ссылок, проверку вложений и предупреждения о спуфинге отправителя.
-
Внедрение MFA для сотрудников
Выберите метод MFA, удобный для бизнеса: аппаратные ключи (FIDO2), Push-уведомления в приложении, одноразовые коды (TOTP) в приложении-генераторе или SMS (как временное решение, при этом SMS слабее). Для большинства SMB практичен вариант: включить бесплатные встроенные MFA-функции в Office 365/Google Workspace и рекомендовать приложение для аутентификации (Authy, Microsoft Authenticator, Google Authenticator).
Порядок действий:
- Обязать включение MFA для администраторов в первую очередь.
- Включать условный доступ (Conditional Access) там, где доступен, чтобы блокировать логины из аномальных геолокаций или без MFA.
- Предоставить запасной метод восстановления (резервные коды, альтернативный почтовый адрес), но регламентировать процедуры восстановления через IT.
-
Простая программа обучения сотрудников
Не требуется сложный LMS: используйте короткие микрокурсы (5–10 минут), рассылки с примерами фишинговых писем и регулярные тестовые рассылки (симуляции). Важные элементы:
- Как распознавать подозрительные адреса отправителя и поддельные ссылки (hover/copy link).
- Правила по работе с вложениями и подтверждением переводов — подтверждать через голосовой звонок или другой канал.
- Процедура немедленного сообщения о подозрении (куда отправлять письмо, как пометить сообщение).
-
Настройка процесса реагирования
Определите простой сценарий: сотрудник сообщает в IT, IT изолирует сообщение и при необходимости меняет пароли, проверяет логи входов и инициирует блокировку сессий. Ведите журнал инцидентов для анализа и улучшений.
-
Мониторинг и метрики
Отслеживайте число отчетов от пользователей, количество доставленных фишинговых писем после фильтров и время реакции на инциденты. Для малого бизнеса достаточно ежемесячного отчёта в виде таблицы и краткого анализа.
Практический пример: внедрение в условной компании
Исходные условия: небольшая компания «АльфаСнаб» — 45 сотрудников, домен alfa-snab.example, почта на Microsoft 365 Business Basic, часть почтовых отправок выполняется через CRM-провайдера, админ в штате — один человек, бюджет ограничен.
Шаги реализации
- Аудит: админ выявил, что SPF не настроен, DKIM выключен, DMARC отсутствует.
- SPF: добавили запись, включив Microsoft и CRM-поставщика в
include, оставили~allдля наблюдения. - DKIM: активировали в Microsoft 365, установили две TXT-записи в DNS.
- DMARC: создали запись
p=noneс адресом для отчётов, собирали логи две недели. - Антифишинг: включили все базовые политики Microsoft Defender для Office 365 — блокировка известных вредоносных URL и вложений.
- MFA: обязали администраторов и менеджеров включить MFA, подготовили инструкцию по установке Authenticator и провели однодневный «окно» помощи от IT для сотрудников, оставив опцию резервных кодов для тех, кто не мог установить приложение.
- Обучение: провели два коротких вебинара по 15 минут и отправили три листа с примерами фишинга. Запустили внутреннюю форму для сообщений о подозрительных письмах.
- Реагирование: прописали регламент (в течение 2 часов смотреть и блокировать, при подозрении — смена пароля и проверка сессий).
Результат
Через месяц администрация увидела уменьшение числа доставляемых фишинговых писем благодаря SPF/DKIM/DMARC и встроенным фильтрам, а также заметный рост количества сообщений от сотрудников о сомнительных письмах. Это облегчило работу IT по реагированию и снизило риск несанкционированного доступа без больших затрат на дополнительное ПО.
Типовые ошибки и как их избежать
- Быстрая установка DMARC с p=reject — если предварительно не собрать отчёты, вы рискуете блокировать легитимные письма. Совет: начать с p=none и анализировать отчёты.
- Полагаться только на SMS для MFA — SMS уязвимо к перехвату и SIM-свопу; используйте приложения или FIDO2, где это возможно.
- Не тренировать сотрудников регулярно — одно обучение не даст эффекта; делайте короткие повторяющиеся сессии и симуляции.
- Нет регламента восстановления доступа — отсутствие понятной процедуры восстановления ведёт к нерегулируемому сбросу паролей и потенциальным злоупотреблениям.
- Игнорирование сторонних отправителей — забывают добавить в SPF/DKIM сторонние сервисы, которые легитимно отправляют почту от имени домена (рассылки, CRM и т.д.).
Чек-лист для внедрения (короткая форма)
- Доступ к DNS и админке почты — проверено.
- SPF настроен и тестируется (начать с ~all).
- DKIM включен и проверены подписи.
- DMARC с отчетами, начало с p=none.
- Антифишинг включён в почтовом сервисе (блокировка вредоносных ссылок/вложений).
- MFA включена для админов и ключевых пользователей; план по развертыванию для всех.
- Программа обучения: модульный контент + симуляции + канал отчетности.
- Регламент реагирования и журнал инцидентов — документированы.
- Ежемесячный мониторинг и корректировка политик.
Рекомендации по выбору MFA для сотрудников
Для малого и среднего бизнеса можно использовать следующую градацию:
- Обязательное MFA для администраторов: аппаратные ключи (FIDO2) или надежный push в приложении.
- Для большинства пользователей: приложения-генераторы TOTP или push-уведомления; резервные коды для восстановления.
- SMS — только как временный метод или резервный, не как основной.
При выборе учитывайте удобство для сотрудников, стоимость и возможность централизованного управления.
Процедура при подтверждённом фишинговом инциденте
- Изолировать и сохранить подозрительное письмо для анализа.
- Принудительно завершить все пользовательские сессии и сбросить пароли при необходимости.
- Проверить логи входов на признаки доступа извне или скомпрометированных IP и устройств.
- Сообщить сотрудникам о типе атаки и дальнейших шагах, при необходимости уведомить контрагентов.
- Проанализировать, почему защита пропустила письмо, и обновить правила/настройки.
Инструменты и ресурсы (бюджетный набор)
- Встроенные возможности почтового провайдера (Microsoft 365/Google Workspace) — антифишинг и MFA.
- Бесплатные DKIM/SPF/DMARC-тестеры онлайн — для валидации записей.
- Базовые сервисы для симуляции фишинга с возможностью бесплатного пробного периода.
- Инструкции и простые чек-листы — можно хранить в корпоративной вики или доступном Google Docs.
Если нужно, мы можем помочь с технической проверкой и развертыванием — см. ../#services или свяжитесь с нами через ../#contact. Также полезные материалы по смежным темам есть в нашем блоге: ../blog/index.html.
Вывод
Защита от фишинга для бизнеса — достижимая задача даже без сложных ИБ-систем: достаточно системного подхода — технические меры (SPF/DKIM/DMARC, антифишинг-полисы), надежная MFA для сотрудников и регулярное практическое обучение с простой процедурой реагирования. Это сочетание резко повышает стоимость успешной атаки для злоумышленника, не требуя крупных вложений. Помните, что полной гарантии не существует — проверяйте текущие требования регуляторов и документацию используемых сервисов при настройке.
Часто задаваемые вопросы
Нужно ли начинать с DMARC с политикой reject?
Нет, сначала включите DMARC с p=none и собирайте отчёты; только после анализа переходите к quarantine или reject, чтобы не блокировать легитимную почту.
Какой MFA лучше: аппаратный ключ или приложение-генератор?
Аппаратные ключи обеспечивают более высокую безопасность, но приложения-генераторы и push‑уведомления — более доступный и практичный выбор для большинства сотрудников.
Можно ли полагаться только на почтовый фильтр провайдера?
Нет, фильтры снижают риск, но комбинация технических настроек (SPF/DKIM/DMARC), MFA и обучения сотрудников даёт более надёжную защиту.
Как часто проводить тренировочные фишинговые рассылки?
Рекомендуется проводить короткие симуляции регулярно, например раз в квартал, а по реакциям сотрудников корректировать обучение.
Что делать, если сотрудник всё же переходит по фишинговой ссылке?
Немедленно сообщить в IT, завершить пользовательские сессии, при необходимости сменить пароль и проанализировать логи доступа; следовать регламенту реагирования.
Требуется ли привлекать внешнего подрядчика для настройки SPF/DKIM/DMARC?
Для большинства компаний настройка возможна силами внутреннего администратора при наличии доступа к DNS, но внешний специалист ускорит процесс и поможет корректно интерпретировать отчёты.
Нужно ли проверять законодательные требования при обработке инцидентов?
Да, при инцидентах с персональными данными или утечками рекомендуется сверяться с актуальными требованиями регуляторов и официальной документацией.