Введение
Удаленный доступ к 1С стал необходимостью для многих компаний в 2026 году: часть сотрудников работает гибридно, коммерсты и бухгалтеры нужны вне офиса. В этой статье — практическое руководство для собственников и IT‑сотрудников малого и среднего бизнеса о том, как настроить безопасный удаленный доступ к 1С, как настроить VPN для офиса и как защитить RDP‑подключения и права пользователей. Материал сфокусирован на реальных шагах, типичных ошибках и контрольном чек‑листе.
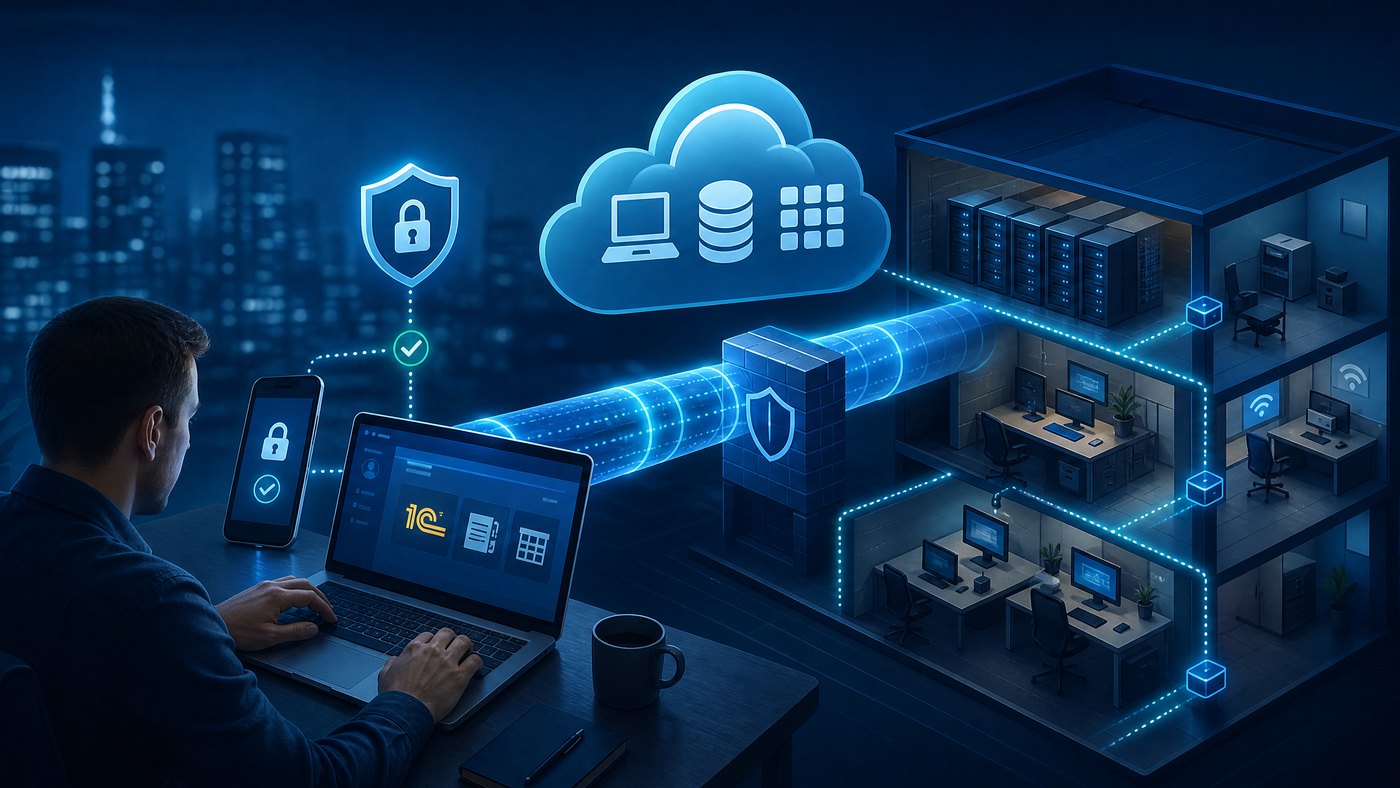
Удаленный доступ к 1С: схема, варианты и выбор решения
Существует несколько рабочих схем организации удаленного доступа к 1С и офисной сети. Основные варианты:
- VPN + RDP/терминальный сервер: сотрудники поднимают VPN, затем подключаются к выделенному терминальному серверу или RDP сессии.
- Тонкий/веб‑клиент 1С (собственный веб‑сервер или через балансировщик): доступ через HTTPS.
- Терминальный доступ через RD Gateway или VDI (виртуальные рабочие столы) без прямого RDP в интернет.
- Комбинации: VPN к внутренней сети + доступ к 1С по защищенному каналу, а сам 1С размещён в отдельном сегменте рядом с сервером баз данных.
Выбор зависит от числа пользователей, лицензирования 1С, пропускной способности канала, и от уровня требуемой защиты. Для малых офисов наиболее часто используемая и балансированная схема — VPN на периметре офиса + терминальный сервер или тонкий клиент в офисной сети, при этом СУБД 1С остается в отдельном защищенном сегменте.
Требования и подготовка
- Инвентаризация: список серверов (1С, СУБД, файловые), IP‑адреса, роли, ОС, версии 1С и конфигураций.
- Лицензии: проверьте лицензионные ограничения для терминального доступа и веб‑клиентов 1С.
- Резервное копирование и тест восстановления: включите регулярные бэкапы базы 1С и конфигураций сервера доступа.
- Сегментация сети: выделите подсети для серверов, пользовательских машин и внешнего доступа (DMZ) — минимизируйте прямой доступ к базе 1С.
- Политики безопасности: пароли, MFA, журналы аудита, обновления ОС и антивирус/EDR.
Пошаговая инструкция: безопасный VPN, RDP и управление правами
Ниже — подробная практическая инструкция по организации безопасного удаленного доступа, рассчитанная на внедрение командой с базовыми навыками сетевого администрирования.
Шаг 1. Выбор и развёртывание VPN
- Выберите технологию: WireGuard или OpenVPN для простоты и производительности; IPsec/SSL‑VPN если требуется интеграция с корпоративными шлюзами. WireGuard подходит для большинства SMB благодаря компактной конфигурации и высокой скорости.
- Выделите граничное устройство: аппаратный маршрутизатор/файрвол или выделенный VM. Размещать VPN‑сервер в DMZ; не ставьте его на том же хосте, что и базу данных 1С.
- Сетевые правила: разрешите только необходимые внутренние сети, запретите общий доступ в интернет через VPN (disable split‑tunneling) — если требуется, настройте маршруты только к корпоративным сетям.
- Аутентификация: используйте ключи/сертификаты + второй фактор (OTP, U2F) для администраторов и ключевые группы пользователей.
- Логи и обновления: включите логирование подключений, резервную копию конфигурации, автоматические обновления безопасности для VPN‑компонентов.
Пример минимального фрагмента конфигурации WireGuard для клиента (сокращённо):
[Interface]
PrivateKey = <ключ клиента>
Address = 10.10.10.10/32
DNS = 10.10.10.1

[Peer]
PublicKey = <ключ сервера>
Endpoint = vpn.company.example:51820
AllowedIPs = 10.10.0.0/16, 192.168.50.0/24
PersistentKeepalive = 25
Не храните приватные ключи в общем доступе; конфигурацию клиента распространяйте через защищённый канал.
Шаг 2. Защита RDP и терминального доступа
- Не открывайте RDP напрямую в интернет. Если доступ нужен извне — используйте RD Gateway или заставляйте подключаться через VPN.
- Включите Network Level Authentication (NLA) и TLS‑шифрование для RDP.
- Ограничьте пользователей, которым разрешён RDP, с помощью групп безопасности Windows (Remote Desktop Users) и GPO.
- Запретите подключение локальных администраторов: выделите отдельные сервисные учетные записи и минимизируйте количество локальных админов.
- Примените MFA для входа на терминальный сервер (через RD Gateway, ADFS/Okta/ПРОСТО решение с RADIUS + OTP).
- Отключите/переименуйте встроенную учетную запись Administrator и запретите логин по простым паролям; включите политику блокировки учетных записей.
Шаг 3. Управление правами пользователей в Windows и 1С
- Принцип наименьших привилегий: пользователю должно быть достаточно прав для работы в 1С, но не для управления сервером или СУБД.
- Разделение ролей в 1С: бухгалтерия, отдел продаж, склад — настройте внутри конфигурации 1С отдельные роли и права на документы и отчёты.
- Сервисные учетные записи и сервисы: храните их отдельно, запретите интерактивный вход для сервисных аккаунтов.
- Парольная политика: минимальная длина, история паролей, сложность; добавьте периодическую смену пароля для административных аккаунтов.
Шаг 4. Сетевая сегментация и доступ к базе 1С
- База данных 1С (SQL/Postgres) должна быть доступна только с серверов приложений и резервных копий: запретите доступ с пользовательских машин напрямую.
- Между сегментами настройте firewall‑rules: разрешения по IP/портам, логирование попыток доступа.
- Обеспечьте внутренний DNS, чтобы VPN‑клиенты разрешали имена серверов, а не полагались на публичные адреса.
Шаг 5. Мониторинг, аудит и инцидент‑ное реагирование
- Включите аудит входов в систему на терминальных серверах и доступ к базам 1С; централизуйте логи (SIEM, syslog).
- Настройте оповещения: множественные неудачные входы, подключение из необычного гео‑диапазона, повышение привилегий.
- Проверяйте логи доступа к VPN и RDP минимум еженедельно; храните логи согласно внутренней политике и требованиям законодательства.
- Отработайте сценарий восстановления: восстановление базы за 1 час, за 24 часа; документируйте процесс.
Практический пример: условный сценарий и результат
Предпосылки (условный пример для малого офиса «ТехСнаб»):
- Сотрудников: 25 (10 бухгалтерия/продажи, 14 сотрудники в полях, 1 администратор).
- Сеть офиса: 192.168.50.0/24. Сервер 1С (1C, SQL) — 192.168.50.10. Терминальный сервер — 192.168.50.20.
- Интернет‑шлюз: аппаратный firewall с поддержкой WireGuard/OpenVPN и NAT.
- Требование: удалённый доступ для 14 полевых сотрудников, минимальный набор оборудования и бюджет.
Реализованный план действий:
- Развернули WireGuard на граничном VM, в DMZ; сервер получил публичный порт 51820, внутренний адрес 10.10.10.1.
- Клиенты сотрудников получили конфигурации с адресами 10.10.10.100–10.10.10.113; AllowedIPs ограничили на внутренние сети 192.168.50.0/24.
- Запретили split‑tunneling: все DNS и маршрутизация корпоративных ресурсов проходили через VPN; доступ в интернет — локально на клиенте (по требованию можно настроить обратное проксирование на шлюзе).
- Настроили RD Gateway: внешняя точка доступа только через RD Gateway, который требовал MFA через RADIUS и проверял членство в группе "RemoteEmployees".
- Терминальный сервер настроили в сегменте 192.168.50.20; база 1С доступна только с адресов 192.168.50.20 и сервера резервного копирования 192.168.50.30.
- Внедрили политику групповых прав: сотрудники бухгалтерии имели роль 1С «Бухгалтер», продавцы — «Менеджер по продажам»; локальных админов — 2 человека.
- Включили аудит входов, централизованное логирование на VM‑syslog; настроили оповещения на более 5 неудачных попыток входа за 10 минут.
Ожидаемый результат:
- Удалённый доступ к 1С через терминальный сервер стал возможен только после подключения к VPN и прохождения MFA на RD Gateway.
- Прямые подключения к базе 1С с домашних машин заблокированы. Логи позволяют быстро отследить аномалии доступа.
- Снижен риск компрометации сервера 1С за счёт сегментации, ограничения прав и обязательного MFA.
Конфигурационные примечания
В примере используйте отдельные учетные записи для каждого пользователя 1С, избегайте «общих» логинов. Если вы используете штатный веб‑клиент 1С, дополнительно включите HTTPS с сертификатом от доверенного CA и настройте rate‑limiting на шлюзе.
Типовые ошибки и как их избежать
- Открытие RDP в интернет без RD Gateway или VPN — ведёт к сканированию и брутфорсу.
- Использование одного административного аккаунта для всех задач — увеличивает риск при компрометации.
- Split‑tunneling по умолчанию — может приводить к утечкам корпоративного трафика через ненадёжные домашние сети.
- Отсутствие резервного копирования или непроверенные бэкапы — потеря данных при инциденте.
- Нет мониторинга логов — атаки остаются незамеченными длительное время.
- Необновлённые VPN/терминальные компоненты — уязвимости, известные вендорам, используются злоумышленниками.
- Разрешение SQL‑доступа с клиентских ПК — повышенный риск вмешательства в БД 1С.
- Слабая парольная политика и отсутствие MFA — лёгкая точка входа для атак.
Чек‑лист перед запуском удалённого доступа
- Инвентаризованы серверы и приложения 1С.
- Развернут и протестирован VPN (ключи/сертификаты и MFA работают).
- RD Gateway или терминальный сервер доступен только через защищённый канал.
- Настроены группы безопасности и права пользователей в 1С и Windows.
- Внедрены политики паролей и блокировки учётных записей.
- Бэкапы 1С настроены и протестированы на восстановление.
- Включено логирование доступа и настроены оповещения о подозрительных событиях.
- Организован периодический аудит и план инцидентного реагирования.
Вывод
Удаленный доступ к 1С можно организовать безопасно, если системно подходить к выбору архитектуры (VPN + терминал/RA Gateway/веб‑клиент), минимизировать привилегии, внедрить MFA, сегментировать сеть и мониторить доступ. Обязательные элементы — защищённый VPN (WireGuard/OpenVPN/IPsec), защита RDP через RD Gateway или через VPN, разграничение прав в Windows и 1С, регулярные бэкапы и аудит.
Важно: нельзя обещать стопроцентную безопасность — всегда остаётся риск новых уязвимостей и ошибок настройки; проверяйте актуальные требования регуляторов и официальную документацию поставщиков ПО перед внедрением. Если нужна помощь в проектировании или настройке — мы оказываем соответствующие услуги (см. услуги) и готовы проконсультировать; для связи используйте контакты или прочтите сопутствующие материалы на нашем блоге ../blog.
FAQ
- Можно ли открыть RDP прямо в интернет? — Краткий ответ: не рекомендуется; безопаснее использовать RD Gateway или VPN и MFA.
- Что лучше для офиса — WireGuard или OpenVPN? — WireGuard обычно проще и быстрее, OpenVPN может быть предпочтителен при необходимости интеграции с существующей инфраструктурой или старым оборудованием.
- Нужно ли разрешать split‑tunneling для VPN? — По умолчанию лучше отключать split‑tunneling, чтобы избежать утечек корпоративного трафика; разрешайте только после оценки рисков.
- Как ограничить доступ к базе 1С? — Разрешайте доступ к СУБД только с адресов серверов приложений/терминалов и настройте firewall‑rules по IP/портам.
- Нужен ли отдельный терминальный сервер для 1С? — Рекомендуется: терминал изолирует сессии пользователей и снижает риск прямого доступа к БД с пользовательских ПК.
- Какой MFA использовать для доступа сотрудников? — Подойдёт OTP (RADIUS), U2F (ключи) или облачные MFA‑решения; важно, чтобы MFA была интегрирована в точку входа (RD Gateway/VPN).
- Какие логи нужно хранить и как долго? — Храните логи подключений VPN/RDP и попыток доступа к 1С минимум несколько недель; точные сроки зависят от внутренних политик и нормативных требований.
Часто задаваемые вопросы
Можно ли открывать RDP напрямую в интернет для работы с 1С?
Не рекомендуется: прямой RDP в интернет повышает риск брутфорса и уязвимостей; лучше использовать RD Gateway или VPN с MFA.
Что выбрать для VPN: WireGuard или OpenVPN?
WireGuard проще и быстрее для большинства SMB, OpenVPN полезен при совместимости с устаревшим оборудованием; выбор зависит от инфраструктуры.
Нужно ли отключать split‑tunneling на VPN?
По умолчанию рекомендую отключать split‑tunneling, чтобы снизить риски утечки корпоративного трафика, если нет веских причин оставить его включённым.
Как ограничить доступ к базе 1С от посторонних устройств?
Ограничьте доступ по firewall только с адресов серверов приложений и терминалов, отключите прямой доступ с пользовательских машин и включите аудит.
Достаточно ли одной парольной политики или нужен MFA?
Парольная политика важна, но MFA существенно повышает безопасность и рекомендуется для доступа к VPN и терминалам.
Какие типичные ошибки при настройке удалённого доступа к 1С?
Частые ошибки: открытие RDP в интернет, слабые пароли, отсутствие MFA, отсутствие сегментации и нерегулярные бэкапы.
Как долго хранить логи доступа к 1С и VPN?
Рекомендую хранить логи минимум несколько недель, а для аудита и расследований — от 3 до 12 месяцев в зависимости от регуляторных требований.